نیدرلینڈز میں ڈیٹا پروٹیکشن جنرل ڈیٹا پروٹیکشن ریگولیشن کے زیر انتظام ہے، جو براہ راست لاگو ہوتا ہے، اور ڈچ GDPR عمل درآمد ایکٹ کے ذریعے، جو ریگولیشن کے رکن ممالک کے لیے چھوڑے گئے انتخاب کو پورا کرتا ہے۔ نگرانی ڈچ ڈیٹا پروٹیکشن اتھارٹی کے ذریعہ کی جاتی ہے۔
ہر چیز دو سوالوں پر بدل جاتی ہے۔ سب سے پہلے، کیا کوئی قانونی بنیاد ہے؟ آرٹیکل 6 چھ کی فہرست دیتا ہے، اور رضامندی ان میں سے صرف ایک ہے۔ زیادہ تر ملازمت اور تجارتی پروسیسنگ کے لیے صحیح بنیاد معاہدے کی کارکردگی، قانونی ذمہ داری یا جائز مفادات کی تعمیل، اور رضامندی کا انتخاب ہے جہاں اسے آزادانہ طور پر نہیں دیا جا سکتا ہے - جیسا کہ عام طور پر آجر اور ملازم کے درمیان ہوتا ہے - پروسیسنگ کو غیر قانونی بنا دیتا ہے۔ دوسرا، کیا پروسیسنگ آرٹیکل 5 کے اصولوں سے مطابقت رکھتی ہے: قانون سازی، انصاف پسندی اور شفافیت، مقصد کی حد بندی، ڈیٹا کو کم کرنا، درستگی، اسٹوریج کی حد، سالمیت اور رازداری، اور جوابدہی۔ اعداد و شمار کے خصوصی زمرے، ان میں صحت کے اعداد و شمار، صرف آرٹیکل 9 اور نفاذ ایکٹ میں اضافی بنیادوں پر کارروائی کی جا سکتی ہے۔
افراد کے پاس قابل نفاذ حقوق ہیں — رسائی، اصلاح، مٹانے، پابندی، نقل پذیری اور اعتراض — جن کا اصولی طور پر ایک ماہ کے اندر جواب دیا جانا چاہیے۔ ایک تنظیم جو ذاتی ڈیٹا کی خلاف ورزی کا شکار ہو اسے 72 گھنٹوں کے اندر ڈیٹا پروٹیکشن اتھارٹی کو مطلع کرنا چاہیے جہاں خلاف ورزی کے نتیجے میں افراد کے لیے خطرہ ہو سکتا ہے، اور ان افراد کو بھی آگاہ کرنا چاہیے جہاں خطرہ زیادہ ہے۔ جرمانے بیس ملین یورو یا دنیا بھر کے سالانہ ٹرن اوور کے چار فیصد تک ہیں، جو بھی زیادہ ہو۔
یہ مضمون ان ذمہ داریوں میں سے ہر ایک کی وضاحت کرتا ہے اور یہ بتاتا ہے کہ نیدرلینڈز میں قائم ہونے والی تنظیم کو اس کے پروسیسنگ رجسٹر سے لے کر پروسیسرز کے ساتھ اس کے معاہدوں تک کیا ہونا چاہیے۔
عمومی ڈیٹا پروٹیکشن قانون اور اس کا مقصد کیا ہے؟
جنرل ڈیٹا پروٹیکشن قانون ایک جامع قانونی فریم ورک کی نمائندگی کرتا ہے جو ذاتی معلومات کی حفاظت اور تنظیموں کے انفرادی ڈیٹا کو اکٹھا کرنے، اس پر کارروائی کرنے، ذخیرہ کرنے اور ان کا نظم کرنے کے طریقہ کار کو منظم کرنے کے لیے ڈیزائن کیا گیا ہے۔ نیدرلینڈز میں، یہ فریم ورک بنیادی طور پر جنرل ڈیٹا پروٹیکشن ریگولیشن (GDPR) کے زیر انتظام ہے ، جو مختلف شعبوں میں ڈیٹا کے تحفظ اور رازداری کے لیے اہم معیارات قائم کرتا ہے۔
ڈیٹا کے تحفظ کے بنیادی اصول
ڈیٹا کے تحفظ کے عمومی قانون کا بنیادی مقصد افراد کو ان کی ذاتی معلومات پر زیادہ سے زیادہ کنٹرول فراہم کرنا ہے جبکہ ایسے ڈیٹا کو سنبھالنے والے اداروں پر سخت ذمہ داریاں عائد کرنا ہے۔ یہ اصول اس بات کو یقینی بناتے ہیں کہ ذاتی ڈیٹا پر شفاف، محفوظ اور اخلاقی طور پر کارروائی کی جائے۔
مندرجہ ذیل جدول ان کلیدی اصولوں کا خلاصہ کرتا ہے جو ڈیٹا کے تحفظ کے عمومی قانون کے تحت ہیں جیسا کہ اس مضمون میں زیر بحث آیا ہے، ہر اصول کے لیے جامع تعریفیں فراہم کرتا ہے۔
| اصول | ڈیفینیشن |
|---|---|
| لاقانونیت | جائز اور منصفانہ ذرائع سے ڈیٹا اکٹھا اور اس پر کارروائی کی جانی چاہیے۔ |
| مقصد کی حد | ذاتی معلومات صرف مخصوص، واضح اور جائز مقاصد کے لیے جمع کی جا سکتی ہیں۔ |
| ڈیٹا مائنسائزیشن | صرف ضروری ذاتی ڈیٹا اکٹھا اور برقرار رکھا جانا چاہیے۔ |
| شفافیت | تنظیموں کو ڈیٹا اکٹھا کرنے کے مقاصد اور استعمال کے بارے میں واضح طور پر بات چیت کرنی چاہیے۔ |
| سلامتی | ڈیٹا کی خلاف ورزیوں اور غلط استعمال سے بچانے کے لیے مضبوط اقدامات کو نافذ کرنا چاہیے۔ |
| احتساب | تنظیمیں ڈیٹا کے تحفظ کی ذمہ داریوں کی تعمیل کے لیے ذمہ دار ہیں۔ |
| ڈیٹا کے مضامین کے حقوق | افراد کو اپنے ذاتی ڈیٹا تک رسائی، درست کرنے اور حذف کرنے کے حقوق کی ضمانت دی گئی ہے۔ |
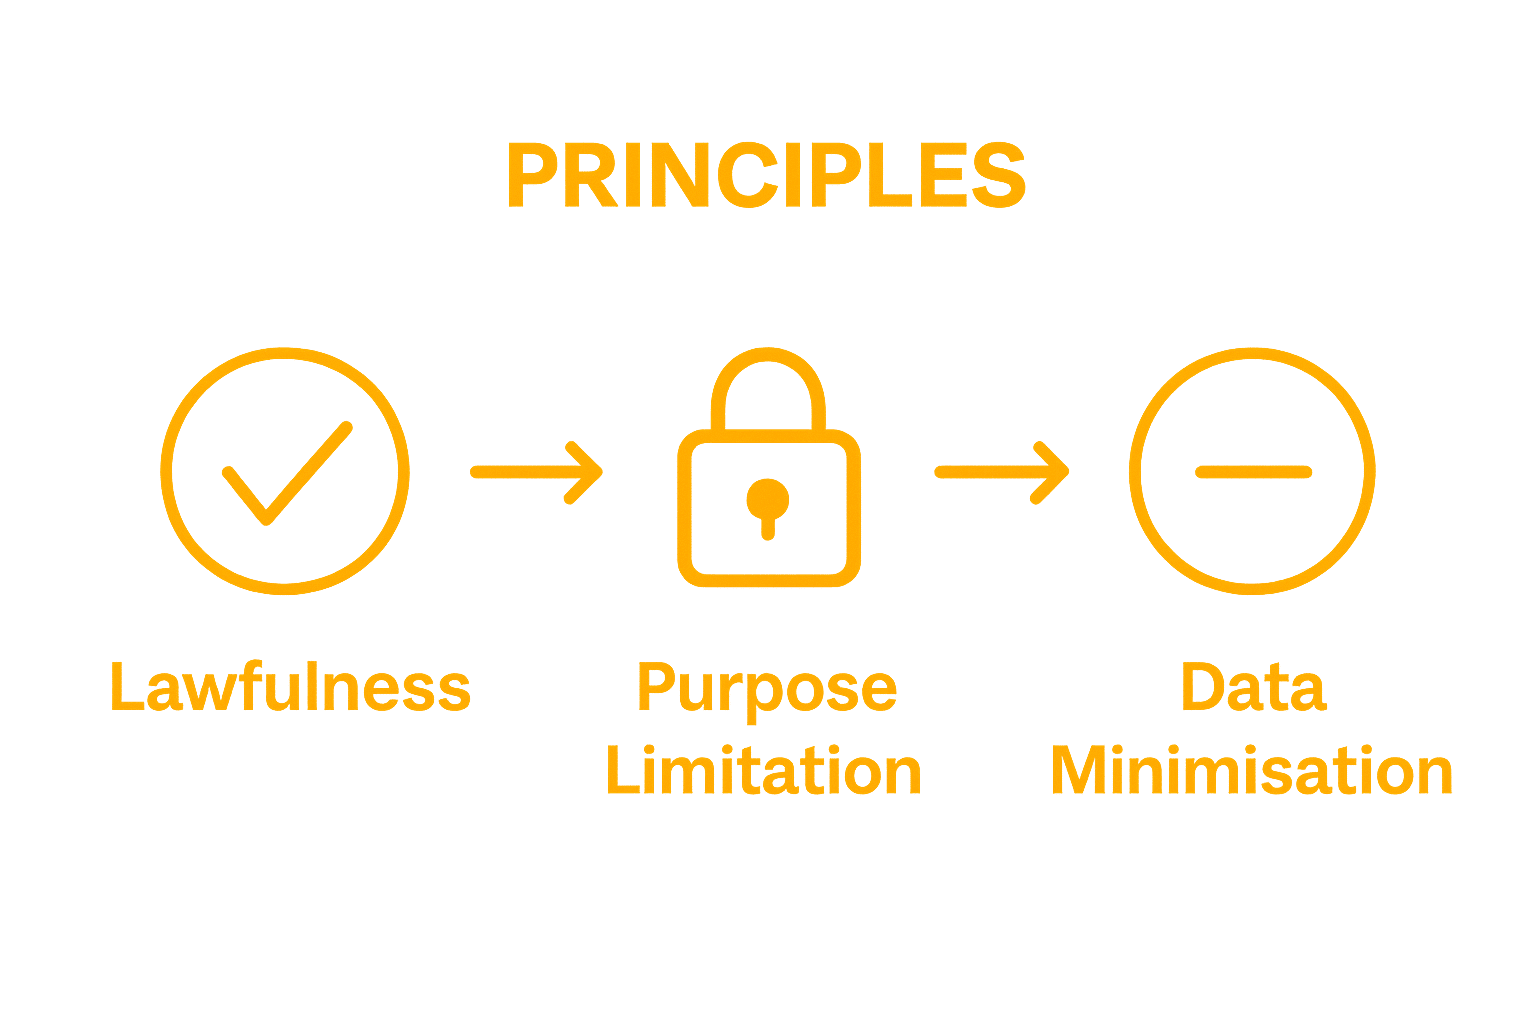
ڈیٹا کے تحفظ کے کلیدی اصولوں میں شامل ہیں:
- لاقانونیت: جائز اور منصفانہ ذرائع سے ڈیٹا اکٹھا اور اس پر کارروائی کی جانی چاہیے۔
- مقصد کی حد: ذاتی معلومات صرف مخصوص، واضح اور جائز مقاصد کے لیے جمع کی جا سکتی ہیں۔
- ڈیٹا مائنسائزیشن: صرف ضروری ذاتی ڈیٹا اکٹھا کیا جائے اور اسے برقرار رکھا جائے۔
دائرہ کار اور درخواست
عام ڈیٹا پروٹیکشن قانون کا اطلاق متعدد ڈومینز، کاروباروں، سرکاری اداروں، غیر منافع بخش تنظیموں، اور ذاتی معلومات کو سنبھالنے والے کسی بھی ادارے پر وسیع پیمانے پر ہوتا ہے۔ یہ وسیع کوریج افراد کے لیے جامع تحفظ کو یقینی بناتی ہے قطع نظر اس کے کہ ان کے ڈیٹا پر کارروائی کی جا رہی ہے۔
قانون تنظیموں کے لیے واضح رہنما خطوط مرتب کرتا ہے:
- ڈیٹا اکٹھا کرنے کے لیے واضح رضامندی حاصل کرنا
- ڈیٹا کی خلاف ورزیوں کو روکنے کے لیے مضبوط حفاظتی اقدامات کو نافذ کرنا
- افراد کو ان کی ذاتی معلومات تک رسائی، درست کرنے اور حذف کرنے کے حقوق فراہم کرنا
ایک معیاری فریم ورک بنا کر، ڈیٹا پروٹیکشن کے عمومی قانون کا مقصد بنیادی رازداری کے حقوق کا تحفظ کرتے ہوئے ذمہ دار ڈیٹا مینجمنٹ کے طریقوں کو فروغ دینا، افراد اور تنظیموں کے درمیان اعتماد پیدا کرنا ہے۔ یہ قانونی نقطہ نظر ہمارے ڈیجیٹل دور میں ذاتی ڈیٹا کی بڑھتی ہوئی اہمیت کو تسلیم کرتا ہے اور انفرادی رازداری کے تحفظ کے ساتھ تکنیکی جدت کو متوازن کرنے کی کوشش کرتا ہے۔
عام ڈیٹا پروٹیکشن قانون آپ کے لیے کیوں اہم ہے؟
ڈیٹا کے تحفظ کا عمومی قانون تیزی سے بڑھتی ہوئی ڈیجیٹل دنیا میں انتہائی اہم ہو گیا ہے جہاں ذاتی معلومات کو مسلسل اکٹھا کیا جا رہا ہے، اس پر کارروائی کی جا رہی ہے اور اس کا اشتراک کیا جا رہا ہے۔ افراد کے لیے، ان قانونی فریم ورک کی اہمیت کو سمجھنے کا مطلب ہے بنیادی حقوق کا تحفظ، ذاتی رازداری کو برقرار رکھنا، اور حساس معلومات کے ممکنہ غلط استعمال کو روکنا۔
ذاتی رازداری اور کنٹرول
آج کے باہم مربوط ڈیجیٹل ماحولیاتی نظام میں، آپ کا ذاتی ڈیٹا ایک قیمتی اثاثہ کی نمائندگی کرتا ہے جسے تنظیمیں آسانی سے جمع اور منیٹائز کر سکتی ہیں۔ ڈیٹا کے تحفظ کا قانون آپ کو ضروری حقوق کے ساتھ بااختیار بناتا ہے ، جس سے آپ کو اس بات پر زیادہ کنٹرول ملتا ہے کہ آپ کی ذاتی معلومات کو کس طرح استعمال، ذخیرہ اور اشتراک کیا جاتا ہے۔
کلیدی ذاتی تحفظات میں شامل ہیں:
- یہ جاننے کا حق کہ آپ کے بارے میں کیا ڈیٹا اکٹھا کیا جا رہا ہے۔
- آپ کی ذاتی معلومات کو حذف کرنے کی درخواست کرنے کی اہلیت
- غیر مجاز ڈیٹا شیئرنگ اور پروسیسنگ کے خلاف تحفظ
مالیاتی اور حفاظتی مضمرات
ڈیٹا کے تحفظ کے قوانین صرف رازداری کے بارے میں نہیں ہیں بلکہ ممکنہ مالی نقصان اور حفاظتی خطرات کو روکنے کے بارے میں بھی ہیں۔ وہ تنظیمیں جو ڈیٹا کے تحفظ کے مضبوط اقدامات کو لاگو کرنے میں ناکام رہتی ہیں انہیں اہم مالی جرمانے کا سامنا کرنا پڑ سکتا ہے، جو انہیں ڈیٹا مینجمنٹ اور سیکیورٹی کے اعلیٰ معیار کو برقرار رکھنے کی ترغیب دیتا ہے۔
ناکافی ڈیٹا تحفظ کے ممکنہ خطرات میں شامل ہیں:
- شناخت کی چوری
- مالی دھوکہ دہی
- غیر مجاز ٹریکنگ اور پروفائلنگ
- ٹارگٹڈ مارکیٹنگ کے لیے ذاتی معلومات کا ممکنہ غلط استعمال
ڈیجیٹل حقوق اور اخلاقی تحفظات
فوری ذاتی تحفظ کے علاوہ، عام ڈیٹا پروٹیکشن قانون ڈیجیٹل دور میں انفرادی حقوق کے تحفظ کے وسیع تر عزم کی نمائندگی کرتا ہے۔ یہ ضابطے اس بات کو یقینی بناتے ہیں کہ تکنیکی ترقی ذاتی رازداری اور خود مختاری کی قیمت پر نہیں آتی ہے۔ واضح رہنما خطوط اور جوابدہی کے طریقہ کار کو قائم کرنے سے، ڈیٹا کے تحفظ کے قوانین ایک زیادہ شفاف اور قابل اعتماد ڈیجیٹل ماحول بناتے ہیں جہاں افراد اپنی ذاتی معلومات پر کنٹرول برقرار رکھتے ہوئے اعتماد کے ساتھ ڈیجیٹل خدمات سے منسلک ہو سکتے ہیں۔
بالآخر، ڈیٹا کے تحفظ کے عمومی قانون کو سمجھنا اور اس کی قدر کرنا ایک پیچیدہ ڈیجیٹل منظر نامے میں رازداری کے آپ کے بنیادی حق کو تسلیم کرنے کے بارے میں ہے۔
ڈیٹا کے تحفظ کا عمومی قانون ذاتی ڈیٹا کی حفاظت کیسے کرتا ہے۔
ڈیٹا پروٹیکشن کا عمومی قانون ذاتی معلومات کے تحفظ کے لیے ایک جامع فریم ورک قائم کرتا ہے جس سے منظم میکانزم کے ذریعے افراد کی ڈیجیٹل شناخت کی حفاظت ہوتی ہے اور ڈیٹا کے غیر مجاز استعمال کو روکا جاتا ہے۔ قانون مضبوط حفاظتی حکمت عملی تیار کرتا ہے جو ڈیٹا کی حفاظت اور انفرادی رازداری کے متعدد جہتوں کو حل کرتا ہے۔
ڈیٹا اکٹھا کرنا اور رضامندی کا طریقہ کار
باخبر رضامندی ڈیٹا کے تحفظ کے بنیادی اصول کے طور پر کھڑی ہے۔ تنظیمیں قانونی طور پر ذاتی معلومات کو جمع کرنے یا اس پر کارروائی کرنے سے پہلے واضح، واضح اجازت حاصل کرنے کی پابند ہیں۔ اس کا مطلب ہے کہ افراد کو اس بات سے پوری طرح آگاہ ہونا چاہیے کہ کون سا ڈیٹا اکٹھا کیا جا رہا ہے، اسے کیوں جمع کیا جا رہا ہے، اور اسے کیسے استعمال کیا جائے گا۔
کلیدی رضامندی کی ضروریات میں شامل ہیں:
- ڈیٹا اکٹھا کرنے کے مقاصد کے بارے میں صاف اور شفاف مواصلت
- افراد کو کسی بھی وقت رضامندی واپس لینے کا اختیار فراہم کرنا
- اس بات کو یقینی بنانا کہ رضامندی جبر یا چھپی ہوئی شرائط کے بغیر آزادانہ طور پر دی جاتی ہے۔
سیکیورٹی اور پروسیسنگ کے تحفظات
ڈیٹا کے تحفظ کا قانون ذاتی معلومات کو سنبھالنے والی تنظیموں کے لیے سخت حفاظتی پروٹوکول کو لازمی قرار دیتا ہے۔ غیر مجاز رسائی، ڈیٹا کی خلاف ورزیوں، اور حساس معلومات کے ممکنہ غلط استعمال کو روکنے کے لیے تکنیکی اور تنظیمی اقدامات کو لاگو کیا جانا چاہیے۔
اہم حفاظتی تحفظات شامل ہیں:
- اسٹوریج اور ٹرانسمیشن کے دوران ذاتی ڈیٹا کی خفیہ کاری
- باقاعدگی سے سیکورٹی آڈٹ اور خطرے کی تشخیص
- رسائی کے سخت کنٹرولز مجاز اہلکاروں تک ڈیٹا کی نمائش کو محدود کرتے ہیں۔
ڈیٹا مضامین کے حقوق
قانونی فریم ورک افراد کو ان کے ذاتی ڈیٹا کے حوالے سے جامع حقوق کے ساتھ بااختیار بناتا ہے۔ یہ حقوق اس بات کو یقینی بناتے ہیں کہ لوگ اپنی ڈیجیٹل شناختوں پر نمایاں کنٹرول برقرار رکھیں اور اپنی رازداری کے تحفظ کے لیے فعال اقدامات کر سکیں۔
افراد کو مخصوص تحفظات کی ضمانت دی جاتی ہے، بشمول:
- تنظیموں کے پاس موجود ذاتی ڈیٹا تک رسائی کا حق
- غلط معلومات کی اصلاح کی درخواست کرنے کا حق
- مخصوص حالات میں ذاتی ڈیٹا کو حذف کرنے کا مطالبہ کرنے کا حق
ان جامع حفاظتی میکانزم کو قائم کرنے سے، عام ڈیٹا پروٹیکشن قانون ایک مضبوط ماحولیاتی نظام تشکیل دیتا ہے جو انفرادی رازداری کو ترجیح دیتا ہے، شفافیت کو فروغ دیتا ہے، اور ذمہ دار ڈیٹا مینجمنٹ کے لیے تنظیموں کو جوابدہ رکھتا ہے۔
عمومی ڈیٹا پروٹیکشن قانون کے کلیدی اصول اور تصورات
ڈیٹا کے تحفظ کا عمومی قانون بنیادی اصولوں کا ایک جامع سیٹ قائم کرتا ہے جو ذاتی معلومات کے ذمہ دارانہ اور اخلاقی ہینڈلنگ کو یقینی بنانے کے لیے ڈیزائن کیا گیا ہے۔ یہ اصول ڈیٹا مینجمنٹ کے لیے ایک منظم طریقہ کار بناتے ہیں جو انفرادی حقوق اور تنظیمی جوابدہی کو ترجیح دیتا ہے۔
بنیادی قانونی اصول
قانون سازی، انصاف پسندی اور شفافیت ڈیٹا کے تحفظ کے ضوابط کی بنیاد ہے۔ یہ اصول یہ حکم دیتے ہیں کہ تنظیموں کو ڈیٹا کے استعمال کے بارے میں واضح اور ایماندارانہ مواصلت کے ساتھ، جائز ذرائع سے ذاتی ڈیٹا پر کارروائی کرنی چاہیے۔ ڈیٹا کو کم سے کم کرنا ایک اور اہم تصور ہے، جس میں تنظیموں کو صرف اپنے مخصوص مقصد سے براہ راست متعلقہ ضروری معلومات جمع کرنے کی ضرورت ہوتی ہے۔
کلیدی بنیادی اصولوں میں شامل ہیں:
- صرف جائز اور واضح طور پر بیان کردہ مقاصد کے لیے ڈیٹا پر کارروائی کرنا
- اس بات کو یقینی بنانا کہ ڈیٹا اکٹھا کرنا شفاف اور افراد کو سمجھا جائے۔
- ڈیٹا اکٹھا کرنے کو اس حد تک محدود کرنا جو سختی سے ضروری ہے۔
ڈیٹا موضوع کے حقوق اور تحفظات
قانونی فریم ورک افراد کے لیے جامع حقوق قائم کرتا ہے، انہیں غیر فعال مضامین سے ان کی ذاتی معلومات کے فعال مینیجرز میں تبدیل کرتا ہے۔ یہ حقوق لوگوں کو مختلف سیاق و سباق میں اپنی ڈیجیٹل شناخت کو سمجھنے، کنٹرول کرنے اور ان کی حفاظت کرنے کا اختیار دیتے ہیں۔
اہم انفرادی تحفظات شامل ہیں:
- تنظیموں کے پاس موجود ذاتی ڈیٹا تک رسائی کا حق
- غلط معلومات کی فوری اصلاح کی درخواست کرنے کا حق
- ذاتی ڈیٹا کو مکمل طور پر حذف کرنے کا مطالبہ کرنے کا حق
تنظیمی جوابدہی اور تعمیل
ڈیٹا کے تحفظ کا عمومی قانون تنظیموں پر ڈیٹا کے تحفظ کے لیے مضبوط میکانزم کو نافذ کرنے کے لیے اہم ذمہ داری عائد کرتا ہے۔ اس میں جامع داخلی پالیسیاں تیار کرنا، باقاعدگی سے حفاظتی جائزہ لینا، اور ڈیٹا پروسیسنگ کی سرگرمیوں کی تفصیلی دستاویزات کو برقرار رکھنا شامل ہے۔
تنظیموں کو یہ ظاہر کرنا چاہیے:
- ڈیٹا کے تحفظ کی پالیسیوں اور طریقہ کار کو صاف کریں۔
- ڈیٹا کے تحفظ کے خطرات کی شناخت اور ان کو کم کرنے کے لیے منظم انداز
- ڈیٹا مینجمنٹ کے طریقوں میں مسلسل بہتری کا عزم
ان اصولوں کو قائم کرنے سے، عمومی ڈیٹا پروٹیکشن قانون ایک متوازن ماحولیاتی نظام تشکیل دیتا ہے جو انفرادی رازداری کا احترام کرتا ہے جبکہ تنظیموں کو ذمہ دار ڈیٹا مینجمنٹ کے لیے واضح رہنما اصول فراہم کرتا ہے۔
عمومی ڈیٹا پروٹیکشن قانون کی حقیقی دنیا کی ایپلی کیشنز
ڈیٹا پروٹیکشن کا عمومی قانون رازداری کے نظریاتی اصولوں کو مختلف شعبوں میں عملی منظرناموں میں ترجمہ کرتا ہے، جو انفرادی حقوق کے تحفظ اور پیچیدہ ڈیجیٹل ماحول میں ڈیٹا مینجمنٹ کو منظم کرنے میں اپنے اہم کردار کو ظاہر کرتا ہے۔ یہ ایپلیکیشنز اس بات کی ٹھوس مثالیں فراہم کرتی ہیں کہ کس طرح قانونی فریم ورک روزمرہ کے سیاق و سباق میں ذاتی معلومات کی حفاظت کرتے ہیں۔
صحت کی دیکھ بھال اور ذاتی معلومات
طبی ادارے اور صحت کی دیکھ بھال فراہم کرنے والے ایک اہم ڈومین کی نمائندگی کرتے ہیں جہاں ڈیٹا پروٹیکشن قانون ایک اہم کردار ادا کرتا ہے۔ مریض کے ریکارڈ میں انتہائی حساس ذاتی معلومات ہوتی ہیں جن کے لیے سخت تحفظ اور کنٹرول شدہ رسائی کی ضرورت ہوتی ہے۔ ہسپتالوں اور طبی طریقوں کو یہ یقینی بنانے کے لیے مضبوط میکانزم کو نافذ کرنا چاہیے کہ مریض کا ڈیٹا خفیہ رہے اور اسے صرف واضح رضامندی کے ساتھ یا جائز طبی مقاصد کے لیے شیئر کیا جائے۔
صحت کی دیکھ بھال کے ڈیٹا کے تحفظ کی کلیدی ضروریات میں شامل ہیں:
- الیکٹرانک میڈیکل ریکارڈز کو محفوظ کرنا
- مریض کی معلومات تک رسائی کو محدود کرنا
- ڈیٹا پروسیسنگ کے لیے واضح رضامندی حاصل کرنا
ملازمت اور پیشہ ورانہ سیاق و سباق
کام کی جگہ کے ماحول ڈیٹا کے تحفظ کے اصولوں کو نافذ کرنے کے لیے ایک اور اہم میدان کی نمائندگی کرتے ہیں۔ آجروں کو انفرادی رازداری کے حقوق کے ساتھ تنظیمی ضروریات کو متوازن کرتے ہوئے، ملازمین کی ذاتی معلومات کا احتیاط سے انتظام کرنا چاہیے۔ اس میں بھرتی کے ڈیٹا، کارکردگی کے ریکارڈ، اور ذاتی رابطے کی معلومات کو سخت رازداری اور شفافیت کے ساتھ ہینڈل کرنا شامل ہے۔
پیشہ ورانہ ڈیٹا کے تحفظ کے طریقوں میں شامل ہیں:
- بھرتی کے دوران ملازم کی ذاتی معلومات کی حفاظت کرنا
- اہلکاروں کے ریکارڈ اور کارکردگی کا جائزہ محفوظ کرنا
- ڈیٹا اکٹھا کرنے کی شفاف پالیسیوں کو نافذ کرنا
ڈیجیٹل خدمات اور آن لائن پلیٹ فارم
انٹرنیٹ پر مبنی خدمات اور ڈیجیٹل پلیٹ فارمز کو ڈیٹا کے تحفظ کے انتہائی پیچیدہ چیلنجوں کا سامنا ہے۔ آن لائن کاروباروں کو صارف کے ڈیٹا کو جمع کرنے، ذخیرہ کرنے اور اس پر کارروائی کرنے کے لیے پیچیدہ تقاضوں کو نیویگیٹ کرنا چاہیے ۔ اس میں صارف کی رجسٹریشن کا انتظام کرنا، صارف کے تعاملات کا سراغ لگانا، اور ذاتی معلومات کو ممکنہ خلاف ورزیوں یا غیر مجاز رسائی سے بچانا شامل ہے۔
ڈیجیٹل پلیٹ فارمز کو ڈیٹا کے تحفظ کے اہم تحفظات جیسے کہ:
- شفاف صارف کی رضامندی کے طریقہ کار کو نافذ کرنا
- رازداری کی پالیسی کے واضح دستاویزات فراہم کرنا
- ذاتی ڈیٹا شیئرنگ پر صارف کے کنٹرول کو فعال کرنا
ان حقیقی دنیا کی ایپلی کیشنز کے ذریعے، عمومی ڈیٹا پروٹیکشن قانون ایک متوازن ماحولیاتی نظام کی تشکیل میں اپنے ضروری کردار کو ظاہر کرتا ہے جو ذمہ دار تکنیکی جدت طرازی کو فعال کرتے ہوئے انفرادی رازداری کا احترام کرتا ہے۔
یہ جدول حقیقی دنیا کے ان علاقوں کا خاکہ پیش کرتا ہے جہاں ڈیٹا پروٹیکشن کا عمومی قانون لاگو ہوتا ہے، اس کے ساتھ ساتھ مضمون میں زیر بحث ہر شعبے سے متعلقہ ڈیٹا کے تحفظ کے مخصوص طریقوں کا بھی جائزہ لیا جاتا ہے۔
| سیکٹر | ڈیٹا پروٹیکشن فوکس | کلیدی مشقیں |
|---|---|---|
| صحت کی دیکھ بھال | حساس مریض کی معلومات کا تحفظ | ریکارڈ محفوظ کرنا، محدود رسائی، اشتراک کے لیے رضامندی۔ |
| روزگار | ملازمین کے ڈیٹا کی رازداری | بھرتی کے ڈیٹا کی حفاظت، محفوظ ریکارڈ |
| ڈیجیٹل سروسز اور پلیٹ فارم | صارف کے ڈیٹا کی رازداری اور معلومات کے اشتراک پر کنٹرول | رضامندی کے طریقہ کار، رازداری کی پالیسیاں، صارف کے کنٹرول |
ذاتی نوعیت کی قانونی مدد کے ساتھ اپنے ڈیٹا کے تحفظ کو کنٹرول کریں۔
کیا آپ اس بارے میں غیر یقینی محسوس کر رہے ہیں کہ آپ کی تنظیم نیدرلینڈز میں ذاتی ڈیٹا کو کیسے اکٹھا کرتی ہے، اس پر کارروائی کرتی ہے یا اسے محفوظ کرتی ہے؟ جنرل ڈیٹا پروٹیکشن قانون کے تحت ذمہ داریوں کا نظم کرنا دباؤ کا شکار ہو سکتا ہے۔ مضمون نے رضامندی ، شفافیت ، اور حساس معلومات کی حفاظت کے لیے آپ کی ذمہ داری کی اہمیت کو اجاگر کیا۔ بہت سے افراد اور کمپنیاں ان تقاضوں کو بہت زیادہ محسوس کرتی ہیں، خاص طور پر جب تکنیکی زبان یا کسی ایک غلطی کے نتائج، جیسے جرمانے یا اعتماد میں کمی کا سامنا کرنا پڑتا ہے۔
ساتھ Law & More، آپ کو ڈیٹا کے تحفظ کے چیلنجوں کو اکیلے نیویگیٹ کرنے کی ضرورت نہیں ہے۔ ہماری تجربہ کار ٹیم ڈچ اور یورپی رازداری کے قانون کی ہر نزاکت کو سمجھتی ہے اور آپ کے کاروبار اور ذاتی مفادات کے تحفظ کے لیے واضح، موزوں قانونی حل پیش کرتی ہے۔ اپنے ذہنی سکون کو محفوظ رکھیں اور اعتماد کے ساتھ قانونی معیارات پر پورا اتریں۔ رابطہ کریں۔ Law & More آج ہی ملاقات کا وقت بُک کرنے یا کثیر لسانی مشورے کی درخواست کریں۔ اب تعمیل اور رازداری کے تحفظ کی طرف اگلا قدم اٹھائیں۔
اکثر پوچھے گئے سوالات
ڈیٹا پروٹیکشن کا عمومی قانون کیا ہے؟
جنرل ڈیٹا پروٹیکشن قانون ایک قانونی فریم ورک ہے جو ذاتی معلومات کے تحفظ اور تنظیموں کے انفرادی ڈیٹا کو جمع کرنے، اس پر کارروائی کرنے، ذخیرہ کرنے اور اس کا نظم کرنے کے طریقہ کار کو منظم کرنے کے لیے ڈیزائن کیا گیا ہے، بنیادی طور پر جنرل ڈیٹا پروٹیکشن ریگولیشن (GDPR) کے زیر انتظام۔
عام ڈیٹا پروٹیکشن قانون کیوں اہم ہے؟
یہ قانون بہت اہم ہے کیونکہ یہ افراد کو ان کے ذاتی ڈیٹا پر حقوق کے ساتھ بااختیار بناتا ہے، ان کی رازداری کی حفاظت کرتا ہے، اور حساس معلومات کے ممکنہ غلط استعمال کو روکتا ہے جبکہ تنظیموں کو ان کے ڈیٹا مینجمنٹ کے طریقوں کے لیے جوابدہ ٹھہراتا ہے۔
ڈیٹا کے تحفظ کے عمومی قانون کے تحت افراد کو کیا حقوق حاصل ہیں؟
افراد اپنے ذاتی ڈیٹا تک رسائی، غلط معلومات کی اصلاح کی درخواست کرنے کی اہلیت، اور مخصوص حالات میں اپنے ذاتی ڈیٹا کو حذف کرنے کا مطالبہ کرنے جیسے حقوق کے حقدار ہیں۔
تنظیمیں ڈیٹا کے تحفظ کے عمومی قانون کی تعمیل کو کیسے یقینی بناتی ہیں؟
تنظیمیں ڈیٹا پروٹیکشن کی مضبوط پالیسیوں کو لاگو کرکے، ڈیٹا پروسیسنگ کی سرگرمیوں کی دستاویزات کو برقرار رکھنے، باقاعدگی سے سیکیورٹی کے جائزے کرنے، اور ذاتی معلومات جمع کرنے سے پہلے واضح رضامندی حاصل کرکے تعمیل کو یقینی بناتی ہیں۔